


W sektorze jądrowym jakość dostawcy nie kończy się na deklaracji zgodności z ISO 9001. O bezpieczeństwie i wiarygodności organizacji decydują powiązane procesy: klasyfikacja wyrobów i usług, nadzór nad dostawcami, identyfikowalność, kontrola zmian oraz dostępność obiektywnych dowodów. ISO 19443 pomaga ułożyć te elementy w system, który wspiera codzienną pracę zamiast tworzyć dokumentację oderwaną od rzeczywistych procesów.
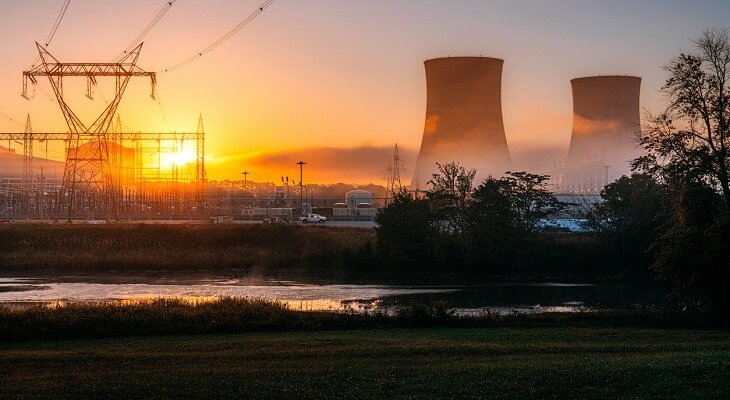 Fot. bbquality.pl

Dlaczego ISO 19443 zmienia sposób patrzenia na dostawcę
Łańcuch dostaw dla energetyki jądrowej obejmuje wiele poziomów odpowiedzialności. Producent komponentu, firma wykonująca usługę specjalistyczną, laboratorium, podwykonawca i dostawca materiałów mogą mieć wpływ na wyrób lub proces istotny z punktu widzenia bezpieczeństwa. Dlatego ocena organizacji nie może ograniczać się do sprawdzenia, czy posiada ona certyfikat systemu zarządzania jakością. Konieczne jest ustalenie, w jaki sposób wymagania są przekładane na decyzje projektowe, zakupy, produkcję, kontrole i zapisy.
W praktyce pierwszym wyzwaniem bywa klasyfikacja ITNS, czyli określenie, które procesy, wyroby, usługi lub komponenty są ważne dla bezpieczeństwa jądrowego. Od tej oceny powinien zależeć zakres nadzoru, poziom kontroli, wymagania wobec dostawców oraz rodzaj dokumentacji. Jeżeli klasyfikacja pozostaje niejasna, organizacja może stosować niewspółmierne środki kontroli albo pominąć obszar wymagający szczególnej uwagi.
ISO 19443 nie powinno być traktowane jako zbiór dodatkowych formularzy. Jego wartość polega na połączeniu wymagań sektora jądrowego z istniejącym systemem zarządzania. Oznacza to analizę luk względem ISO 9001, wymagań klienta i specyfiki działalności, a następnie zaprojektowanie takich zasad, które można stosować w realnych procesach.
Klasyfikacja ITNS jako punkt wyjścia do zarządzania ryzykiem
Dobrze przeprowadzona klasyfikacja ITNS powinna być powiązana z zakresem odpowiedzialności oraz z decyzjami podejmowanymi na kolejnych etapach realizacji zamówienia. Wymaga odpowiedzi na pytania: czego dotyczy dostawa, jaki jest jej wpływ na bezpieczeństwo, jakie cechy muszą zostać potwierdzone i kto zatwierdza wynik oceny. Nie chodzi o samo przypisanie kategorii, ale o stworzenie logicznego połączenia między klasyfikacją a kontrolami.
Takie podejście porządkuje również wymagania przekazywane dostawcom. Specyfikacja techniczna, zamówienie lub umowa powinny jasno określać wymagania jakościowe, kryteria odbioru, dokumenty wymagane przy dostawie, zasady zgłaszania niezgodności oraz sposób postępowania ze zmianami. W zależności od ryzyka potrzebny może być inny poziom kwalifikacji dostawcy, kontroli wejściowej, nadzoru nad produkcją lub weryfikacji zapisów.
Ważne jest także rozróżnienie między wymaganiem wynikającym z normy, wymaganiem klienta a wewnętrzną regułą organizacji. Dzięki temu pracownicy wiedzą, które decyzje są obowiązkowe, jakie dowody należy zachować i kiedy potrzebna jest eskalacja problemu. System staje się wtedy narzędziem podejmowania decyzji, a nie wyłącznie zbiorem procedur.
Identyfikowalność: łańcuch dowodów zamiast pojedynczych dokumentów
W projektach o wysokich wymaganiach bezpieczeństwa identyfikowalność powinna obejmować cały przepływ informacji. Dokument zakupu, certyfikat materiałowy, numer partii, zapis kontroli, kwalifikacja personelu, zatwierdzenie zmiany i protokół odbioru muszą być możliwe do powiązania z konkretnym wyrobem, usługą lub etapem procesu. Tylko wtedy organizacja może odtworzyć historię realizacji i rzeczowo odpowiedzieć na pytania klienta lub audytora.
Nie oznacza to konieczności przechowywania każdego dokumentu bez oceny jego znaczenia. Potrzebne jest zdefiniowanie, jakie zapisy są dowodem spełnienia danego wymagania, kto odpowiada za ich kompletność, gdzie są przechowywane i jak kontroluje się ich aktualność. Warto również ustalić zasady postępowania w przypadku brakującego, nieczytelnego albo niespójnego zapisu.
Identyfikowalność powinna działać w systemie informacyjnym i w pracy operacyjnej. Jeżeli operator, kontroler, dział zakupów i osoba zatwierdzająca zmianę korzystają z różnych oznaczeń lub rejestrów, ryzyko utraty spójności rośnie. Dlatego podczas wdrożenia warto mapować przepływ danych razem z przebiegiem procesu, odpowiedzialnościami i punktami kontrolnymi.
Nadzór nad dostawcami i ryzyko CFSI
Ocena dostawcy w sektorze jądrowym nie powinna kończyć się na analizie ceny, terminu i ogólnej historii współpracy. Należy uwzględnić zdolność do spełnienia wymagań technicznych, jakość wcześniejszych realizacji, kompetencje personelu, sposób zarządzania niezgodnościami oraz dostępność wymaganych zapisów. Zakres oceny powinien odpowiadać znaczeniu dostawy i ryzyku dla bezpieczeństwa.
Istotnym elementem jest również zapobieganie CFSI, czyli elementom podrobionym, oszukańczym lub podejrzanym. Organizacja powinna określić, jak weryfikuje źródło materiałów i komponentów, jak reaguje na rozbieżności w dokumentacji oraz komu zgłasza podejrzenie nieautentyczności. Kontrole te muszą być zrozumiałe dla zakupów, magazynu, kontroli jakości i osób odbierających dostawę.
Nadzór nie może być jednorazową kwalifikacją. Dostawca powinien być monitorowany w odniesieniu do uzgodnionych kryteriów, a wyniki oceny powinny wpływać na dalsze decyzje zakupowe, działania korygujące i zakres kontroli. W ten sposób lista zatwierdzonych dostawców staje się elementem zarządzania ryzykiem, a nie tylko rejestrem administracyjnym.
Jak przygotować organizację do audytu
Gotowość audytowa nie polega na szybkim uporządkowaniu segregatorów przed wizytą audytora. Powinna wynikać z tego, że procesy są zrozumiałe, odpowiedzialności przypisane, a zapisy powstają w toku pracy. Audytor może zapytać nie tylko o procedurę, lecz także o sposób zastosowania jej w konkretnym zamówieniu, zmianie projektowej, kontroli lub niezgodności.
Praktycznym punktem wyjścia jest analiza luk obejmująca procesy, wymagania klienta, klasyfikację ITNS, nadzór nad dostawcami, identyfikowalność, kontrolę zmian i CFSI. Następnie należy ustalić priorytety, właścicieli działań oraz sposób sprawdzenia, czy nowe zasady działają. Pomocne są szkolenia oparte na rzeczywistych przykładach, ponieważ kultura bezpieczeństwa kształtuje się przez codzienne decyzje i gotowość do zgłaszania wątpliwości.
Wdrożenie ISO 19443 może być prowadzone jako rozszerzenie istniejącego systemu zarządzania, z zachowaniem proporcji między ryzykiem a poziomem kontroli. Właśnie takie podejście opisuje wdrożenie ISO 19443 dla dostawców sektora jądrowego, obejmujące między innymi analizę luk, mapowanie procesów, zasady identyfikowalności, nadzór nad zakupami i przygotowanie do audytu.
Dojrzały system powinien być rozwijany po audycie, a nie tylko do jego dnia. Nie każda niezgodność oznacza błąd pojedynczego pracownika. Często wskazuje na niejasny interfejs między działami, niepełne wymaganie w zamówieniu, brak właściciela procesu albo nieskuteczną kontrolę zmiany. Analiza przyczyn i weryfikacja skuteczności działań korygujących pozwalają wzmacniać system bez dokładania zbędnej biurokracji.
W tym kontekście warto korzystać z podejścia, w którym system zarządzania jest projektowany wokół procesów, decyzji i odpowiedzialności, a nie wyłącznie wokół dokumentów: Procesowe podejście do systemów zarządzania i audytów pomaga spojrzeć na dokumentację jako na wsparcie operacji oraz źródło obiektywnych dowodów, które powinny być dostępne wtedy, gdy są potrzebne.
System, który wspiera bezpieczeństwo
ISO 19443 porządkuje wymagania, ale nie zastępuje odpowiedzialności organizacji za jej wyroby i usługi. Skuteczne wdrożenie wymaga świadomych decyzji dotyczących ITNS, dostawców, zmian, niezgodności i zapisów. Gdy te elementy są powiązane z rzeczywistymi procesami, system jakości może wspierać przewidywalność dostaw, rzetelną komunikację z klientem i przygotowanie do audytu bez tworzenia dokumentacji oderwanej od pracy zespołów.
Dla firm planujących wejście do łańcucha dostaw jądrowych najważniejsze pytanie brzmi nie tylko: „czy mamy procedurę?”, lecz także: „czy potrafimy wykazać, że wymaganie zostało właściwie zrozumiane, przekazane, wykonane i zweryfikowane?”. Odpowiedź powinna wynikać z codziennie działającego systemu, którego poziom nadzoru odpowiada znaczeniu i ryzyku konkretnej dostawy.
Foto, video, animacje 3D, VR
Twój partner w multimediach.
Sprawdź naszą ofertę!